
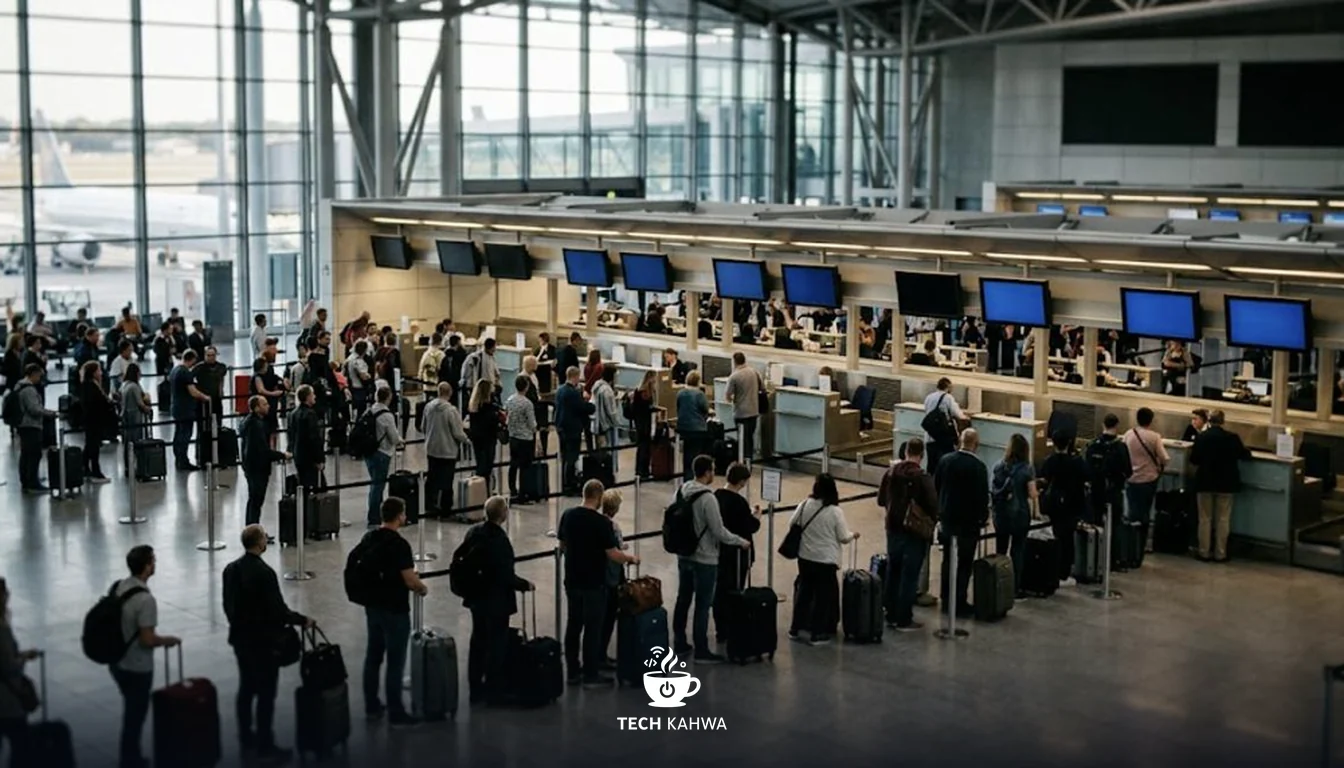
منذ ليلة الجمعة 19 سبتمبر يواجه المسافرون في عدد من أكبر مطارات أوروبا طوابير طويلة وتأخيرات، بعد تعطل نظام تسجيل الوصول الذي تتشاركه شركات طيران كثيرة هناك. والآن أكدت ENISA، وكالة الاتحاد الأوروبي للأمن السيبراني، السبب: حادث فدية لدى مورّد خارجي، لا في المطارات نفسها.
ماذا حدث
في قلب القصة برنامج MUSE لمعالجة بيانات الركاب، من إنتاج شركة Collins Aerospace المملوكة لـ RTX. يسمح البرنامج لعدة شركات طيران باستخدام مكاتب التسجيل وبوابات الصعود نفسها، فلا يحتاج المطار إلى تجهيزات منفصلة لكل ناقل. هذه المشاركة مريحة في الأيام العادية، أما حين يتعطل البرنامج فيتعطل على الجميع دفعة واحدة.
كان مطار هيثرو في لندن ومطارا بروكسل وبرلين من أبرز المحطات المتضررة. ويوم الاثنين قالت ENISA لموقع TechCrunch: “ENISA على علم بالتعطل الجاري في عمليات المطارات، الذي تسبب فيه حادث فدية لدى طرف ثالث”.
لم تحدد الجهات الرسمية المجموعة أو النسخة المستخدمة من برامج الفدية. تتداول بعض التقارير اسمًا بعينه، لكن لم تؤكده أي جهة رسمية، لذلك لن أذكره. والأمر نفسه ينطبق على طريقة دخول المهاجمين، إذ لم يُنشر حتى الآن أي تفسير رسمي.
من المتأثر
أكثر من يشعر بالأزمة هم المسافرون الذين يسجّلون في المطارات المتضررة، لا سيما ركاب الشركات التي تعتمد على المكاتب المشتركة بدل أنظمتها الخاصة. كما يعمل موظفو شركات الطيران والمطارات تحت ضغط كبير ما دام النظام المشترك معطلًا.
وهناك فئة أقل ظهورًا: كل مؤسسة تعتمد على مورّد واحد في خدمة حساسة تتعامل مع العملاء مباشرة. ما لفت انتباهي أن أيًّا من المطارات لا يبدو أنه اختُرق مباشرة، بل تضررت كلها لأنها تستخدم المنتج نفسه من المورّد نفسه. يسمي أهل الأمن هذا “مخاطر التركّز”، وقد أظهرت عطلة نهاية الأسبوع شكله على أرض الواقع.
بالأرقام
| البند | التفاصيل حتى 22 سبتمبر 2025 |
|---|---|
| بداية التعطل | ليلة الجمعة 19 سبتمبر 2025 |
| المطارات الكبرى المذكورة | 3: هيثرو وبروكسل وبرلين |
| البرنامج المتأثر | MUSE لمعالجة بيانات الركاب |
| الشركة المطوّرة | Collins Aerospace المملوكة لـ RTX |
| السبب كما أكدته ENISA | حادث فدية لدى طرف ثالث |
| نوع برنامج الفدية | لم يُؤكد رسميًا |
ماذا تفعل الآن
إذا كنت مسافرًا من أحد هذه المطارات في الأيام المقبلة، فراجع تطبيق شركة الطيران أو موقعها قبل خروجك من البيت، وامنح نفسك وقتًا إضافيًا، وسجّل عبر الإنترنت إن كانت شركتك توفر ذلك. هذا من باب البديهيات.
أما المؤسسات، فالدرس الأبقى تقدمه وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) في دليلها #StopRansomware، وتوصياتها الأساسية تنطبق بدقة على ما جرى:
- احتفظ بنسخ احتياطية مشفّرة وغير متصلة بالشبكة، واختبر الاستعادة منها بانتظام. سرعة التعافي من الفدية تتوقف على وجود نسخ نظيفة لم يصل إليها المهاجمون، وعلى يقينك بأنك تستطيع استعادتها فعلًا.
- قسّم شبكتك إلى أجزاء معزولة حتى لا ينتقل الاختراق من نظام إلى آخر. مشكلة في تطبيق واحد لا ينبغي أن تتحول إلى مشكلة في كل مكان.
- جهّز إجراءً يدويًا بديلًا للعمليات الحساسة التي تخدم العملاء، سواء على الورق أو بأجهزة غير متصلة. إذا كان برنامج تسجيل الركاب قادرًا على التعطل في عدة دول معًا، فأي نظام في شركتك قادر على ذلك. دوّن خطتك البديلة وتدرّب عليها قبل أن تحتاجها.
- اشترط المصادقة متعددة العوامل لكل وصول عن بُعد أو بصلاحيات عالية، وراجع صلاحيات الموردين الخارجيين. اعرف أي مورّد يصل إلى أنظمتك، وما الذي يستطيع لمسه، وكم تحتاج من الوقت لقطع وصوله.
وأضيف إلى هذه الأربع سؤالًا لكل مدير: اكتب قائمة بالخدمات الخارجية التي لا تستطيع العمل يومًا واحدًا من دونها، واسأل كل مورّد عن خطته هو للتعافي.
لماذا يهمنا هذا
لم تُهمل المطارات هنا بأي شكل واضح. اشترت منتجًا منتشرًا لتتشارك البنية التحتية بكفاءة، وحين أصيب هذا المنتج شعرت به عدة دول في الوقت نفسه. هذه هي المقايضة المزعجة في البرمجيات المشتركة: تخفض التكلفة وترفع ثمن العطل الواحد.
وفي الشركات الصغيرة يختلف الحجم لكن المنطق واحد. منصة الحجوزات أو مزوّد الدفع أو برنامج المحاسبة السحابي قد يكون هو MUSE الخاص بك. برأيي الرد الواقعي ليس تجنب الموردين، فهذا مستحيل، بل معرفة الأهم منهم، والاحتفاظ بطريقة للعمل دونهم لفترة، والتأكد من أن نسخك الاحتياطية ملكك أنت.
التحقيق مستمر، وسأوافيكم بالجديد حين تكشف Collins Aerospace أو السلطات المزيد.
المصادر
- TechCrunch، “EU cyber agency confirms ransomware attack causing airport disruptions”، وكالة الأمن السيبراني الأوروبية تؤكد هجوم الفدية وراء تعطل المطارات، 22 سبتمبر 2025، https://techcrunch.com/2025/09/22/eu-cyber-agency-confirms-ransomware-attack-causing-airport-disruptions/
- CISA، “#StopRansomware Guide”، دليل مكافحة برامج الفدية، تاريخ الاطلاع 22 سبتمبر 2025، https://www.cisa.gov/stopransomware/ransomware-guide